


Kluczowe kroki do zabezpieczenia dostępu, sieci, urządzeń, kopii zapasowych i monitoringu.
Wzmocnienie zabezpieczeń (security hardening) to coś więcej niż jedno ustawienie. W systemie 3CX V20 ochrona obejmuje dostęp użytkowników, Konsolę administratora, reguły zapory sieciowej, ruch SIP i media, urządzenia końcowe, aktualizacje, kopie zapasowe oraz monitoring.
Najlepszym podejściem jest najpierw ograniczenie niepotrzebnej ekspozycji systemu, następnie zabezpieczenie dostępu, a na koniec uczynienie kwestii bezpieczeństwa stałym elementem zarządzania centralą PBX.
Skorzystaj z poniższej listy kontrolnej, aby przeanalizować kluczowe obszary wdrożenia 3CX i zidentyfikować punkty wymagające dodatkowej kontroli.
Chroń tożsamość i dostęp administratora
Dane uwierzytelniające do centrali PBX zapewniają dostęp do firmowej komunikacji i powinny być traktowane z należytą ostrożnością. Używaj unikalnych danych logowania dla właścicieli systemu, administratorów i użytkowników oraz weryfikuj uprawnienia przy każdej zmianie kadrowej.
Konta administratorów powinny być oddzielone od codziennych kont używanych do wykonywania połączeń, wyłączaj nieaktywnych użytkowników i regularnie sprawdzaj, kto ma uprawnienia do zarządzania kontami oraz dostęp do Konsoli administratora.
Pliki aprowizacyjne, kody QR, dane uwierzytelniające SIP oraz kody PIN do poczty głosowej również należy traktować jako informacje poufne. Zmiana danych uwierzytelniających SIP, aprowizacji lub haseł urządzeń może wymagać ponownej aprowizacji telefonów lub aplikacji, dlatego zaplanuj te działania przed zresetowaniem haseł.
Stosuj SSO i ograniczaj dostęp do Konsoli administratora
Jeśli organizacja korzysta z tożsamości Microsoft 365 lub Google wraz z logowaniem wieloskładnikowym (MFA), usługa SSO pozwala wyeliminować problem nadmiaru haseł i objąć uwierzytelnianie PBX tymi samymi mechanizmami ochrony.
Jednokrotne logowanie (SSO) zmienia sposób uwierzytelniania administratora, podczas gdy role 3CX nadal decydują o tym, do jakich zasobów ma on dostęp. Sprawdź uprawnienia i przygotuj przetestowaną ścieżkę awaryjną przed ustawieniem SSO jako głównej metody logowania.
Ekspozycję systemu można dodatkowo ograniczyć, stosując ograniczenia dostępu do konsoli (Console Restrictions). Ogranicz dostęp do Konsoli administratora do zaufanych publicznych adresów IP, kontrolowanych sieci VPN lub sieci faktycznie używanych przez administratorów. Przed zastosowaniem ograniczeń upewnij się, że Twój aktualny adres IP znajduje się na liście dozwolonych, aby uniknąć przypadkowego zablokowania.
Ograniczenia konsoli i czarna lista adresów IP (IP Blacklist) pełnią różne funkcje. Ograniczenia konsoli określają, z jakich lokalizacji administratorzy mogą uzyskiwać dostęp do Konsoli, podczas gdy czarna lista zezwala na ruch lub go blokuje i współpracuje z globalną czarną listą IP 3CX (Global IP Blacklist). Zachowaj ostrożność przy wpisach na białej liście (Whitelist), ponieważ ruch z białej listy omija mechanizmy ochrony przed hakowaniem.
Zabezpiecz sieć, ruch głosowy i urządzenia końcowe
W przypadku wdrożeń lokalnych (on-premise) oraz self-hosted zapora sieciowa tworzy brzeg ochrony centrali PBX. Otwieraj wyłącznie porty wymagane dla sygnalizacji SIP, ruchu RTP, HTTPS oraz tunelu, zgodnie z potrzebami wdrożenia i dostawcy SIP. W ramach przeglądu sieci:
- Używaj obsługiwanej nazwy FQDN oraz prawidłowo skonfiguruj wewnętrzny i zewnętrzny DNS.
- Skonfiguruj podwójny DNS (split DNS), jeśli klienci wewnętrzni muszą korzystać z tej samej nazwy FQDN.
- Wyłącz funkcję SIP ALG oraz inne mechanizmy wspomagające SIP, które modyfikują sygnalizację.
- Uruchamiaj narzędzie 3CX Firewall Checker po wstępnej konfiguracji oraz po każdej zmianie w sieci.
- Stosuj sieciowe listy kontroli dostępu (ACL), aby ograniczyć ruch między centralą PBX a niezwiązanymi, wrażliwymi sieciami.
Odpowiedzialność różni się w zależności od modelu wdrożenia. Administratorzy systemów self-hosted odpowiadają za takie obszary jak system operacyjny, zapora sieciowa, DNS, segmentacja i dostęp z sieci publicznej. Opcja „Hosted by 3CX” zmniejsza zakres infrastruktury pod bezpośrednią kontrolą administratora, ale tożsamość, role, urządzenia końcowe, integracje oraz bezpieczeństwo operacyjne pozostają po stronie klienta.
Szyfruj protokół SIP i chroń urządzenia końcowe
Tam, gdzie jest to obsługiwane na całej ścieżce połączenia, używaj bezpiecznego protokołu SIP z szyfrowaniem TLS dla sygnalizacji oraz SRTP dla strumienia głosu. Na poziomie numeru wewnętrznego tryb SRTP można ustawić jako „Włączony” (Enabled), gdy bezpieczny i nieszyfrowany ruch RTP muszą ze sobą współistnieć, lub jako „Wymuszony” (Enforced) po przetestowaniu wszystkich urządzeń na ścieżce połączenia.
Równie ważne jest bezpieczeństwo urządzeń końcowych. Dbaj o aktualność oprogramowania układowego telefonów, zabezpieczaj interfejsy webowe urządzeń i dane logowania oraz unikaj publicznego wystawiania interfejsów zarządczych. Zaplanuj ponowną aprowizację za każdym razem, gdy resetujesz dane numerów wewnętrznych, pliki aprowizacyjne lub kody QR.
Wbudowane w 3CX mechanizmy antyhakerskie potrafią wykrywać nieudane próby uwierzytelnienia oraz próby nadużyć, automatycznie blokując źródła ataku. Regularnie sprawdzaj skonfigurowane progi ochrony, automatyczną globalną czarną listę IP oraz historię blokad w ramach rutynowych kontroli bezpieczeństwa.
Bezpieczeństwo jako stały element obsługi PBX
Wzmocnienie ochrony zależy również od działań podejmowanych po wdrożeniu. Dbaj o aktualność centrali PBX oraz jej platformy, utrzymuj zabezpieczone kopie zapasowe i weryfikuj, czy system można faktycznie odzyskać. Praktyczny proces odzyskiwania powinien obejmować:
- Zabezpieczone miejsce docelowe kopii zapasowych oraz osobę odpowiedzialną za odzyskiwanie danych.
- Regularne testy przywracania systemu.
- Konta w chmurze/hiperwizorze, dostawcę SIP, DNS oraz urządzenia końcowe.
- Analizę wpływu zmian haseł, certyfikatów lub aprowizacji na działanie środowiska.
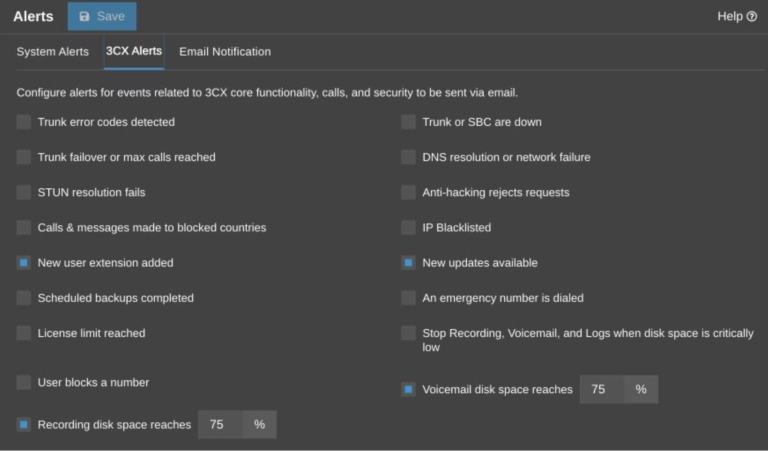
Używaj alertów systemowych oraz alertów 3CX dla zdarzeń wymagających reakcji, takich jak blokady antyhakerskie, awarie sieci lub DNS, przerwy w działaniu łączy SIP Trunk lub SBC, dostępne aktualizacje, status kopii zapasowych czy brak miejsca na dysku. Kieruj alerty na monitorowaną skrzynkę e-mail lub do systemu zgłoszeniowego z wyznaczonym opiekunem.
W organizacjach korzystających z systemów SIEM lub centralnych platform monitoringu funkcja 3CX Remote Syslog pozwala przesyłać zdarzenia operacyjne, dotyczące bezpieczeństwa oraz audytowe do zewnętrznego kolektora Syslog. Umożliwia to analizę nieudanych prób logowania, zablokowanych adresów IP, zdarzeń reguł oraz zmian administracyjnych w zestawieniu z resztą środowiska bezpieczeństwa.
Zadbaj o dostępność lokalnych danych audytowych oraz zdefiniuj odpowiednie reguły retencji i kontroli dostępu do zdarzeń przechowywanych na zewnątrz.
Dołącz do dyskusji
Dołącz do dyskusji o 3CX na naszym dedykowanym forum dla Partnerów lub Klientów. Obserwuj nas na platformie X oraz LinkedIn, aby być na bieżąco z najnowszymi informacjami i zapowiedziami funkcji 3CX.

 Copyright © 2025