


Przekazuj zdarzenia systemowe i audytowe bezpośrednio do dowolnego serwera Syslog.
W przypadku dużych przedsiębiorstw, branż regulowanych prawnie oraz wszelkich organizacji prowadzących centra operacji bezpieczeństwa (SOC), izolowanie logów wyłącznie w obrębie samej centrali PBX to dziś za mało:
- Ramy zgodności (compliance frameworks) wymagają scentralizowanego logowania.
- Audytorzy wymagają możliwości prześledzenia historii zdarzeń i odtworzenia historii zdarzeń.
- Zespoły SOC potrzebują wglądu w dane w czasie rzeczywistym.
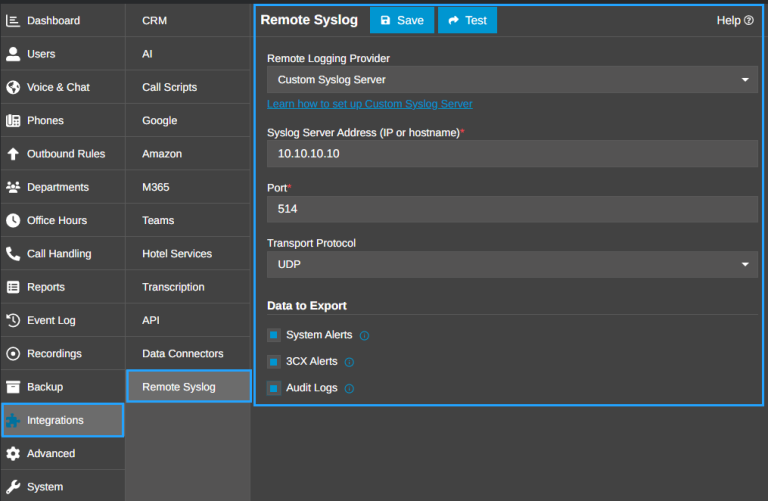
Dlatego 3CX jest teraz wyposażony w funkcję zdalnego logowania Syslog – wbudowaną możliwość bezpiecznego przesyłania kluczowych zdarzeń z Twojej centrali do wybranej zewnętrznej platformy serwerowej Syslog.
Jeśli jesteś administratorem systemu, dostawcą usług zarządzanych (MSP) lub szefem ds. bezpieczeństwa IT odpowiedzialnym za wdrożenie 3CX i pracujesz nad uzyskaniem zgodności z normami ISO 27001, SOC 2, PCI DSS lub HIPAA, ta funkcja została stworzona właśnie dla Ciebie. Poniżej znajdziesz najważniejsze informacje na ten temat.
Dlaczego zdalne logowanie Syslog ma znaczenie
3CX przechowuje wszystkie zdarzenia operacyjne, systemowe i audytowe w swojej wewnętrznej bazie danych. W przypadku mniejszych wdrożeń jest to całkowicie wystarczające. Jednak dla przedsiębiorstw związanych surowszymi wymogami regulacyjnymi lub politykami wewnętrznymi, logi muszą znajdować się w scentralizowanym, odpornym na manipulacje i stale monitorowanym miejscu.
Zdalne logowanie Syslog w 3CX zostało zaprojektowane z myślą o czterech głównych celach:
- Zdalne logowanie klasy korporacyjnej, zgodne ze standardami, które integruje się z Twoimi istniejącymi narzędziami.
- Scentralizowane monitorowanie bezpieczeństwa poprzez systemy SIEM/SOC, takie jak Splunk, Graylog, QRadar, Wazuh, Elastic lub dowolny kolektor Syslog zgodny ze standardami RFC.
- Zmniejszenie ekspozycji centrali poprzez usunięcie wrażliwych logów z lokalnej pamięci masowej i przesyłanie ich poza system.
- Gotowość do audytów, dochodzeń śledczych i operacyjna przejrzystość dla zespołów ds. Zgodności.
Krótko mówiąc: Twój system telefoniczny w końcu komunikuje się z Twoim ekosystemem bezpieczeństwa – natywnie, niezawodnie i za pośrednictwem standardowego protokołu branżowego.
Co jest logowane
Gdy włączysz zdalne logowanie Syslog, możesz dokładnie wybrać kategorie zdarzeń, które mają być przekazywane:
- System Alerts (Alerty systemowe): powiadomienia o kondycji, wydajności i stanie samej centrali PBX.
- 3CX Alerts (Alerty 3CX): zdarzenia istotne dla bezpieczeństwa, takie jak nieudane próby uwierzytelnienia, zablokowane adresy IP i naruszenia zasad.
- Audit Logs (Logi audytowe): działania administracyjne podejmowane w Konsoli administracyjnej 3CX, idealne do śledzenia zmian i rozliczania działań.
Każdą kategorię można przełączać niezależnie, dzięki czemu przesyłasz tylko to, czego naprawdę potrzebujesz.
Wykorzystaj w pełni swój system 3CX
Niestandardowe zdalne logowanie Syslog to prosta funkcja, która przynosi niewspółmiernie duże korzyści: włącza Twoją centralę 3CX w tę samą strukturę monitorowania i zgodności, co resztę Twojej korporacyjnej infrastruktury IT.
- Dla partnerów zarządzających wdrożeniami u klientów jest to mocna odpowiedź na pytanie: „Jak obsługujecie logowanie w centrali?”, które pojawia się w niemal każdej korporacyjnej rozmowie przetargowej.
- Dla wewnętrznych zespołów IT i bezpieczeństwa to kolejny system, który od teraz funkcjonuje wewnątrz Waszego systemu zarządzania informacjami i zdarzeniami bezpieczeństwa (SIEM).
Wdróż tę funkcję, skieruj ją na swój kolektor, a resztę pozostaw audytorom i zespołowi SOC.
Dołącz do dyskusji
Zapraszamy do dyskusji o 3CX na naszych dedykowanych forach dla Partnerów i Klientów. Obserwuj nas na X oraz LinkedIn, aby być na bieżąco z nowościami i premierami funkcji.

 Copyright © 2025